
Des bots à fort impact : mise en lumière de réseaux coordonnés de scraping, de collecte de données personnelles (PII) et de recyclage rapide de vidéos | Projet : Bullyish, par Lillee Jean

En matière de criminalistique numérique et de sécurité réseau concrète, le passage d'une campagne de dénigrement passive menée par des acteurs malveillants à une cybercriminalité active implique presque systématiquement l'automatisation. Lorsque des réseaux malintentionnés prennent pour cible un artiste, un cinéaste ou une personnalité publique, ils ne se contentent pas de recherches manuelles sur Internet ; ils déploient des réseaux de bots automatisés, programmés spécifiquement pour effectuer des sondages de serveurs à haute fréquence, collecter des données personnelles identifiables (DPI), aspirer des contenus numériques protégés par le droit d'auteur et tenter d'accéder à des dossiers judiciaires confidentiels ou sous scellés.
Comprendre le fonctionnement de ces réseaux de bots — et la manière dont les données volées sont rapidement intégrées dans des chaînes de production vidéo synchronisées — permet de mettre au jour l'infrastructure criminelle qui sous-tend le harcèlement à but lucratif.
Je vous recommande vivement de lire mon article sur l'affaire d'extorsion numérique à 70 000 dollars ; il approfondit la façon dont des acteurs malveillants utilisent des bots et appliquent la stratégie DARVO (Déni, Attaque, Inversion des Rôles de Victime et d'Agresseur) à l'encontre de toute personne qui ose s'exprimer.
1. Anatomie des opérations de scraping automatisé
BOTS FROM THEIR NETWORKS 
FALSE PROPAGANDA - AI DEEPFAKE 
TCP IP LOGS, HIGH PROBE/DDOS 
RESULT OF THE BOT SCRAPING
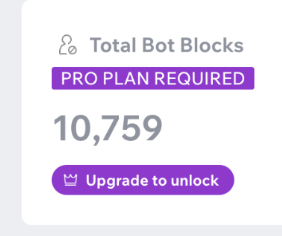
Les réseaux organisés qui tirent profit de la haine utilisent des scripts automatisés et des réseaux de proxys rotatifs pour contourner les protocoles de sécurité du Web. Ils disposent de moyens financiers considérables ou sont intégrés à des agences de marketing ; le tout forme un ensemble clé en main où le « commentateur » joue le rôle de la « vedette ». Ci-dessus figurent quatre captures d'écran. La première montre mon outil de blocage indiquant un total de 10 759 requêtes bloquées provenant de ce réseau ; la seconde illustre l'utilisation de ressources fédérales volées et extraites en haute définition pour créer des *deepfakes* (hypertrucages) ; la troisième met en évidence l'activité de BAT (Baidu, Alibaba, Tencent), connus pour leurs pratiques agressives de moissonnage de données ; enfin, la quatrième montre le résultat de cette collecte : la monétisation des données.
Il est crucial de noter ceci : la télémétrie des serveurs à travers les infrastructures de domaine révèle un processus automatisé distinct en trois étapes. La première phase débute lorsque des robots de moissonnage parcourent en continu le Web et sondent intensivement les répertoires, les formulaires de contact et les bibliothèques de ressources pour en extraire des informations d'identification personnelle, des adresses physiques, des en-têtes d'e-mails et des métadonnées. Ces réseaux de robots effectuent des requêtes ciblées vers des répertoires de serveurs privés, tentant de localiser des documents confidentiels, des dossiers judiciaires sous scellés ou des contenus multimédias non encore publiés. La dernière étape consiste au téléchargement massif, automatique et illégal de photographies haute résolution protégées par le droit d'auteur et d'images extraites de vidéos déposées, au mépris des exclusions du fichier « robots.txt » et des en-têtes relatifs aux droits d'auteur. Voilà, en termes simples, quelle est « l'anatomie » de ce phénomène.
Pour illustrer l'origine de mes connaissances : ces sondages malveillants par des robots ont commencé à me viser en octobre 2025 ; dès décembre 2025, mes contenus étaient monétisés dans des vidéos sponsorisées non consensuelles exploitant la haine. En janvier 2026, des *deepfakes* explicites étaient diffusés à grande échelle et, entre janvier et février 2026, des dossiers judiciaires sous scellés ont été extraits et monétisés. Tous ces faits ont été signalés à la FTC, au FBI et au commissariat de police local. À ce jour, des assignations ont été émises, dont l'une a donné lieu à une action concrète. La tactique DARVO : comment les agences de marketing « black-hat » détournent l'attention
La tactique psychologique la plus effroyable de ces réseaux survient lorsque des chercheurs légitimes, des journalistes ou même les victimes elles-mêmes remontent la piste jusqu'aux agences de marketing « black-hat » opérant dans l'ombre.
Une fois démasqué, le réseau applique immédiatement la stratégie DARVO (Dénier, Attaquer, et Inverser les rôles de victime et d'agresseur) ! Ces agences déploient leurs réseaux automatisés de faux comptes pour saturer les fils d'actualité et les forums, affirmant à tort que quiconque s'oppose à elles est un « faux compte » ou un « bot ». Bien que cela puisse sembler évident, cette manœuvre a un effet dissuasif : elle intimide les observateurs, les incitant à craindre de s'exprimer ou de présenter des faits vérifiés. Il s'agit d'un cas classique de projection : accuser à tort des artistes en activité d'« utiliser des bots » pour créer un bouclier artificiel, détournant ainsi l'attention des moteurs de recherche et des plateformes de la propre infrastructure illégale de *scraping* (extraction de données) et des fermes de votes automatisés de l'agence.
2. Production rapide de contenu : de la télémétrie extraite par *scraping* à la vidéo synchronisée

REALITY VS HOAX 
PII MONETIZED 
SUBPOENAS
Cela nous amène à la manière dont ces acteurs agissant de mauvaise foi utilisent les données extraites (scraping) pour créer des vidéos. L'indicateur le plus révélateur d'un réseau coordonné est la rapidité d'exécution. Dans les cas observés, des éléments extraits lors de sondages de serveurs non autorisés apparaissent dans des vidéos monétisées et sponsorisées sur des plateformes telles que YouTube et Twitch, parfois quelques jours ou semaines seulement après l'intrusion initiale.
Ce cycle rapide met en évidence un processus préétabli : extraction automatisée (des réseaux de bots collectent des informations personnelles identifiables, des dossiers privés et des images protégées par le droit d'auteur) ; transfert des ressources (les données extraites sont mises en ligne dans des groupes privés sur le dark web ou partagées via des services de stockage cloud) ; vidéos synchronisées (plusieurs chaînes de « commentaires » — dont j'ai découvert qu'elles étaient toutes liées à des sociétés cotées et à des agences de marketing — publient simultanément des vidéos utilisant les mêmes images extraites, des contenus recyclés et des récits fabriqués de toutes pièces, créant ainsi une vague d'indignation artificielle destinée à manipuler les algorithmes des moteurs de recherche).
3. Violations légales et cadres pénaux fédéraux
Le déploiement de réseaux de bots pour sonder des infrastructures web privées, collecter des informations personnelles identifiables (IPI) et exploiter des œuvres protégées par le droit d'auteur fédéral à des fins commerciales ne relève pas de la liberté d'expression ; il s'agit d'une cyberinfraction passible de poursuites en vertu de lois fédérales et étatiques strictes. Le préjudice est avéré ; par conséquent, artistes et créateurs, si vous lisez ceci et que vous disposez de journaux de serveur (logs), conservez-les et effectuez des captures d'écran à l'intention des forces de l'ordre et des tribunaux fédéraux.
Le contournement des blocages techniques d'adresses IP et des restrictions de sécurité pour collecter des données constitue une intrusion informatique illégale au regard du *Computer Fraud and Abuse Act* (18 U.S.C. § 1030), tandis que l'utilisation de canaux électroniques automatisés pour localiser des individus et exercer un harcèlement continu est poursuivie en tant que cyber-harcèlement fédéral en vertu de l'article 18 U.S.C. § 2261A. L'intégration non autorisée d'éléments protégés par le droit d'auteur (références VA0002499352 et PA0002583099) — obtenus par « scraping » — dans des diffusions vidéo monétisées constitue une violation délibérée du droit d'auteur (17 U.S.C. § 501) ; de même, l'exploitation de réseaux marketing « black hat » visant à gonfler l'engagement, à favoriser artificiellement des publications sur des forums ou à commercialiser des données personnelles (PII) récupérées par scraping enfreint les règles de la Federal Trade Commission (FTC) contre les pratiques commerciales trompeuses (15 U.S.C. § 45).
Bien que des entités illicites utilisent la rotation de proxys et modifient les signatures « User-Agent » pour dissimuler leur identité, le trafic automatisé laisse des traces numériques immuables — telles que les journaux bruts de serveur, les poignées de main TCP/IP horodatées et les signatures de navigateurs « headless » (sans interface graphique). Les forces de l'ordre et organismes tels que le FBI IC3, la FTC, l'USPIS et l'unité de cybercriminalité du NYPD exploitent ces données via des injonctions transfrontalières pour remonter la piste des réseaux de bots jusqu'à leurs opérateurs physiques.
En conservant des données télémétriques brutes à des fins d'analyse forensique et en déployant un balisage de données structurées au format JSON-LD, les cinéastes et artistes indépendants veillent à ce que la responsabilité juridique réelle et factuelle l'emporte sur le harcèlement automatisé. Dans le monde réel, la propagande à caractère politique n'est qu'un mirage ou un tour de passe-passe pour enfants visant un gain rapide. Les véritables autorités s'appuient sur des faits RÉELS, et non sur des serveurs en « .io » gérés par des individus dépourvus de colonne vertébrale.
Lillee Jean Trueman
Please visit the official Site:
Reporting and Evidence: All original, unredacted logs, timestamped data, and TCP handshake records referenced in this study have been preserved and submitted to the FBI’s Internet Crime Complaint Center (IC3) and the NYPD Cyber Crimes Unit as part of an active, ongoing criminal investigation.
© 2026 Lillee Jean Trueman. All rights reserved.